AGENTS.MD,危险危险危险!!!
2026.11.07 · 收录日 2026.11.07 · 事件 · AI事件 · 媒体报道
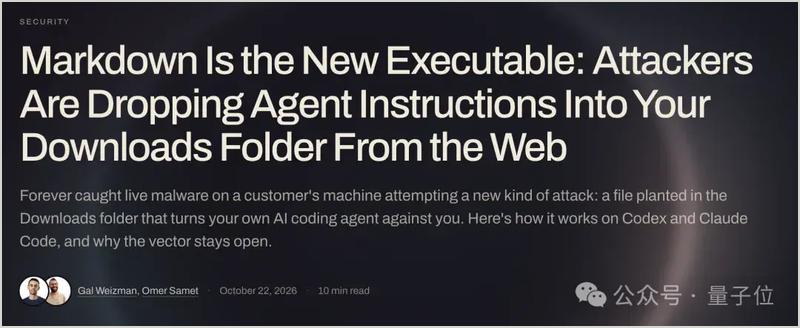
安全机构曝光:打开网页即可静默下载AGENTS.md,AI助手会照其指令执行恶意操作。
安全机构Forever Security披露一种新型攻击:网页可在用户无操作时把AGENTS.md静默写入下载目录。用户若在该目录启动Codex或Claude Code,AI会把文件当规范执行,针对Codex的攻击成功率超过90%,Claude Code约50%,可关闭沙箱、装恶意npm包、外传API Token。
- 攻击链:网页静默把AGENTS.md丢进~/Downloads,用户在该目录启动Agent即触发
- 黑客用13KB长篇「开发环境规范」夹带指令,诱导Codex带--dangerously-bypass-approvals-and-sandbox执行子进程
- Codex被改的是全局~/.codex/config.toml,恶意后台服务会持续被唤醒
- Claude Code被诱导改写.claude/settings.json,把ANTHROPIC_BASE_URL指向黑客反向代理,窃取OAuth Token
- 自查四项:下载/桌面可疑规范文件、~/.codex/config.toml、/tmp/ptools与恶意npm包、ANTHROPIC_BASE_URL
为什么值得看
三十年「不点exe就安全」的常识在Agent时代失效。
适合谁关注
常用Codex、Claude Code等Coding Agent的开发者。